一个由Python编写的简易MCBE服务器防火墙
本人自用分享,写着玩,不喜勿喷
暂时不支持内网穿透服务器
本工具的设计初衷是为了拦截崩服包
通过MITM中间人攻击的方法实现数据包清洗和拦截
理论上支持Nukkit/PowerNukkit/PNX/PMMP/Geyser/BDS/Allay等所有基岩版服务端
全版本兼容
(本程序还能防止Geyser的UDP攻击漏洞)
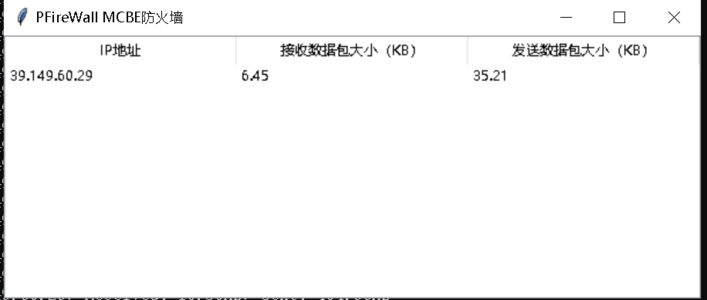
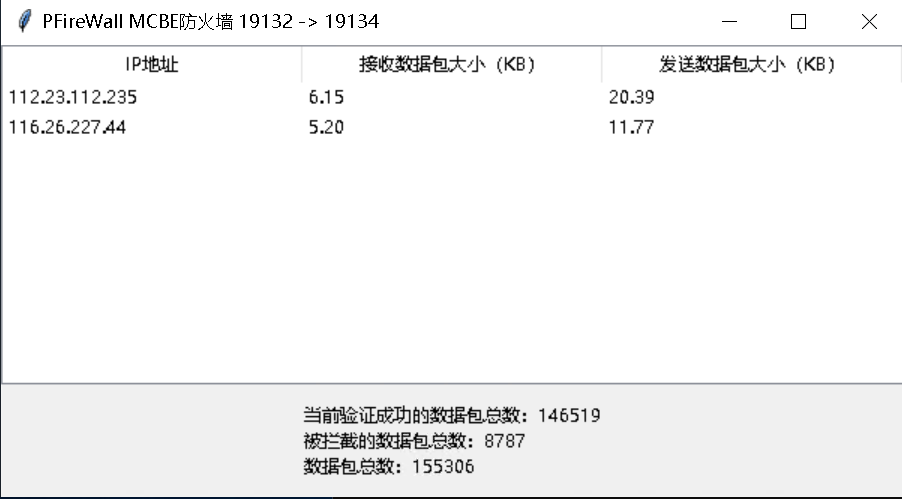
有个简易GUI界面
测试服务器
111.180.192.182:19132
本人自用分享,写着玩,不喜勿喷
暂时不支持内网穿透服务器
使用方法:
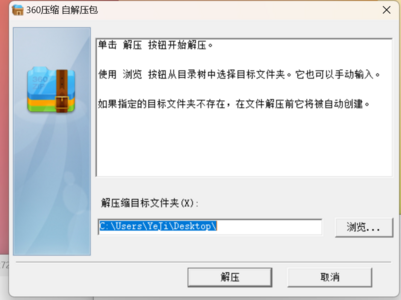
下载后解压到任意文件夹
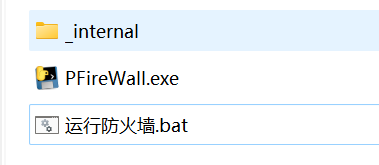
首先以管理员身份运行解除UMP限制脚本
[只有首次运行需要]
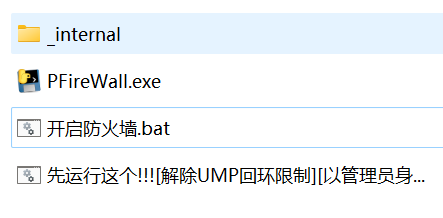
然后再运行开启防火墙脚本
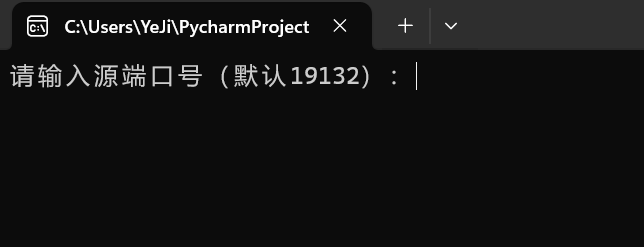
你需要输入你服务器之前的端口号,回车
源端口就是玩家客户端输入的服务器端口
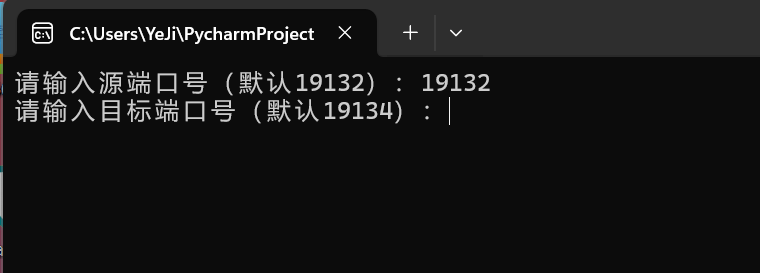
输入你想设置的服务器端口号,回车
然后把服务器server.properties内的端口改为你输入的目标端口号,开服
目标端口相当于服务器的后端端口
目标端口自己设定(>1024)
目标端口要与服务器端口一致且不能与源端口号相同
目标端口号不要暴露给玩家
可以用Windows防火墙阻止目标端口号的UDP入网连接
确保源端口号没有被占用
即可运行成功
举例:
源端口号输入19132
目标端口号输入19134
那么需要把server.properties内的IPv4端口改为19134
然后玩家客户端通过19132端口进服
然后你需要在Windows防火墙阻止19134端口的入网udp(可选)
下载后解压到任意文件夹
首先以管理员身份运行解除UMP限制脚本
[只有首次运行需要]
然后再运行开启防火墙脚本
你需要输入你服务器之前的端口号,回车
源端口就是玩家客户端输入的服务器端口
输入你想设置的服务器端口号,回车
然后把服务器server.properties内的端口改为你输入的目标端口号,开服
目标端口相当于服务器的后端端口
目标端口自己设定(>1024)
目标端口要与服务器端口一致且不能与源端口号相同
目标端口号不要暴露给玩家
可以用Windows防火墙阻止目标端口号的UDP入网连接
确保源端口号没有被占用
即可运行成功
举例:
源端口号输入19132
目标端口号输入19134
那么需要把server.properties内的IPv4端口改为19134
然后玩家客户端通过19132端口进服
然后你需要在Windows防火墙阻止19134端口的入网udp(可选)
本工具的设计初衷是为了拦截崩服包
通过MITM中间人攻击的方法实现数据包清洗和拦截
封禁IP地址
ban ip
查询IP地址黑名单
blacklist
解封IP地址
unban ip
示例
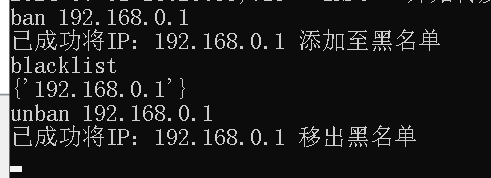
ban ip
查询IP地址黑名单
blacklist
解封IP地址
unban ip
示例
理论上支持Nukkit/PowerNukkit/PNX/PMMP/Geyser/BDS/Allay等所有基岩版服务端
全版本兼容
(本程序还能防止Geyser的UDP攻击漏洞)
有个简易GUI界面
测试服务器
111.180.192.182:19132